Domain analoges-fernsehen.de kaufen?
Wir ziehen mit dem Projekt
analoges-fernsehen.de um.
Sind Sie am Kauf der Domain
analoges-fernsehen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain analoges-fernsehen.de kaufen?
Wie funktioniert Signal Messenger?
Der Signal Messenger funktioniert ähnlich wie andere Messaging-Apps, jedoch legt er einen besonderen Fokus auf Datenschutz und Sicherheit. Die App verwendet Ende-zu-Ende-Verschlüsselung, um sicherzustellen, dass nur Absender und Empfänger die Nachrichten lesen können. Zudem bietet Signal die Möglichkeit, Nachrichten automatisch nach einer bestimmten Zeit zu löschen. Die App erfordert keine Telefonnummer zur Registrierung, sondern kann auch mit einem Benutzernamen genutzt werden. Darüber hinaus bietet Signal auch die Möglichkeit, verschlüsselte Sprach- und Videoanrufe zu tätigen. **
Wie funktioniert der Signal Messenger?
Der Signal Messenger funktioniert ähnlich wie andere Messaging-Apps, jedoch legt er besonderen Wert auf Datenschutz und Sicherheit. Die Kommunikation wird Ende-zu-Ende verschlüsselt, was bedeutet, dass nur Absender und Empfänger die Nachrichten lesen können. Zudem bietet Signal die Möglichkeit, Nachrichten nach einer bestimmten Zeit automatisch zu löschen. Die App erfordert keine persönlichen Informationen zur Registrierung und speichert nur die nötigsten Daten auf den Servern. Durch diese Maßnahmen gewährleistet Signal einen hohen Schutz der Privatsphäre seiner Nutzer. **


Ähnliche Suchbegriffe für A-Most-Malicious-Messenger
Top-Angebote
Produkte zum Begriff A-Most-Malicious-Messenger:
-
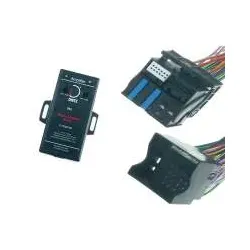
Dietz 952 MOST Sound Upgrade 2 KanalErmöglicht den Einbau eines zusätzlichen Verstärkers (2-Kanal) unter Beibehaltung des kompletten OEM-Systems von BMW, OPEL, MERCEDES, FORD u. a. mit MOST-Anschluss Nicht geeignet für MOST-Systeme mit Lichtleiteranbindung zum OEM-Verstärker Dietz 95259,00 €*Versand: 9,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stückler, Karl: Cider, Most & ApfelweinCider, Most & Apfelwein , Selbst gemacht , Auto-Tuning & -Styling > Auto & Motorrad: Teile , Erscheinungsjahr: 20230515, Produktform: Leinen, Autoren: Stückler, Karl, Seitenzahl/Blattzahl: 152, Abbildungen: durchgehend farbig bebildert, Keyword: Apfelschaumwein; Apfelschaumwein Herstellung; Apfelschaumwein selber machen; Apfelwein Herstellung; Apfelwein selber machen; Appelwoi; Cider Herstellung; Cider Rezept; Cider selber machen; Cider selbst herstellen; Fruchtwein; Gärmost Herstellung; Gärmost selber machen; Most Hestellung; Most herstellen; Most selber machen; Most selbst herstellen; Obstwein; Zider Herstellung; Zider selber machen; Äppelwoi, Fachschema: Bier, Warengruppe: HC/Getränke, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 224, Breite: 171, Höhe: 13, Gewicht: 468, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Newhouse, Alana: The 100 Most Jewish FoodsThe 100 Most Jewish Foods , "Your gift giving problems are now over-just stock up on The 100Most Jewish Foods. . . . The appropriate gift for any occasion."-Jewish Book Council "[A] love letter-to food, family, faith and identity, and the deliciously tangled way they come together." -NPR's The SaltWith contributions from Ruth Reichl, Éric Ripert, Joan Nathan, Michael Solomonov, Dan Barber, Yotam Ottolenghi, Tom Colicchio, Maira Kalman, Melissa Clark, and many more!Tablet's list of the 100 most Jewish foods is not about the most popular Jewish foods, or the tastiest, or even the most enduring. It's a list of the most significant foods culturally and historically to the Jewish people, explored deeply with essays, recipes, stories, and context. Some of the dishes are no longer cooked at home, and some are not even dishes in the traditional sense (store-bought cereal and Stella D'oro cookies, for example). The entire list is up for debate, which is what makes this book so much fun. Many of the foods are delicious (such as babka and shakshuka). Others make us wonder how they've survived as long as they have (such as unhatched chicken eggs and jellied calves' feet). As expected, many Jewish (and now universal) favorites like matzo balls, pickles, cheesecake, blintzes, and chopped liver make the list. The recipes are global and represent all contingencies of the Jewish experience. Contributors include Ruth Reichl, Éric Ripert, Joan Nathan, Michael Solomonov, Dan Barber, Gail Simmons, Yotam Ottolenghi, Tom Colicchio, Amanda Hesser and Merrill Stubbs, Maira Kalman, Action Bronson, Daphne Merkin, Shalom Auslander, Dr. Ruth Westheimer, and Phil Rosenthal, among many others. Presented in a gifty package, The 100 Most Jewish Foods is the perfect book to dip into, quote from, cook from, and launch a spirited debate. , > , Erscheinungsjahr: 20190319, Produktform: Leinen, Autoren: Newhouse, Alana~Tablet, Seitenzahl/Blattzahl: 256, Themenüberschrift: COOKING / Regional & Cultural / Jewish & Kosher~COOKING / Holiday~COOKING / Reference, Fachschema: Cooking / Wine, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Artisan Publishers, Länge: 236, Breite: 164, Höhe: 22, Gewicht: 880, Produktform: Gebunden, Genre: Importe, Genre: Importe,20,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie finanziert sich Signal Messenger?
Signal Messenger finanziert sich hauptsächlich durch Spenden von Nutzern und Unterstützern. Die App ist werbefrei und setzt auf Datenschutz, weshalb sie nicht durch den Verkauf von Nutzerdaten Geld verdient. Zudem gibt es die Möglichkeit, freiwillige Zahlungen zu leisten, um die Entwicklung der App zu unterstützen. Signal hat auch in der Vergangenheit Spenden von Stiftungen und Organisationen erhalten, die sich für Datenschutz und Privatsphäre einsetzen. **
-
Zeigt Signal Messenger nur Kontakte mit Signal an?
Ja, Signal Messenger zeigt nur Kontakte an, die ebenfalls Signal installiert und aktiviert haben. Wenn ein Kontakt Signal nicht nutzt, wird er nicht in der Kontaktliste des Signal Messengers angezeigt. **
-
Wie sicher ist der Messenger Signal?
Wie sicher ist der Messenger Signal? Signal gilt als einer der sichersten Messenger auf dem Markt. Die App verwendet Ende-zu-Ende-Verschlüsselung, um sicherzustellen, dass nur die Kommunikationspartner die Nachrichten lesen können. Signal speichert auch nur sehr begrenzte Metadaten über die Nutzer und hat eine starke Datenschutzrichtlinie. Darüber hinaus ist Signal eine Open-Source-Plattform, was bedeutet, dass der Quellcode von unabhängigen Experten überprüft werden kann, um Sicherheitslücken zu identifizieren und zu beheben. Insgesamt wird Signal von vielen Sicherheitsexperten als vertrauenswürdige und sichere Messaging-Plattform empfohlen. **
-
Wie sicher ist der Signal Messenger?
Der Signal Messenger gilt als einer der sichersten Messaging-Apps auf dem Markt. Die App verwendet Ende-zu-Ende-Verschlüsselung, um sicherzustellen, dass nur die Kommunikationspartner die Nachrichten lesen können. Signal speichert auch nur die nötigsten Metadaten und hat eine Open-Source-Struktur, die es unabhängigen Sicherheitsprüfungen ermöglicht. Darüber hinaus bietet Signal Funktionen wie Selbstzerstörung von Nachrichten und verifizierte Kontakte, um die Sicherheit der Nutzer zu gewährleisten. Trotzdem ist es wichtig zu beachten, dass keine App zu 100 % sicher ist und es immer potenzielle Sicherheitsrisiken geben kann. **


Wie entsteht most?
Most entsteht durch das Pressen von frischem Obst, wie Äpfeln oder Trauben, um den Saft herauszubekommen. Dieser Saft wird dann fermentiert, indem Hefe hinzugefügt wird, um den Zucker im Saft in Alkohol umzuwandeln. Während des Gärungsprozesses entsteht Kohlendioxid, das entweichen kann. Nach der Fermentation wird der Most oft gefiltert und kann dann entweder direkt getrunken oder weiterverarbeitet werden, um beispielsweise zu Wein oder Apfelwein zu werden. **
Hat Most Purine?
Hat Most Purine? Purine ist eine organische Verbindung, die in vielen Lebensmitteln vorkommt und beim Abbau zu Harnsäure führen kann. Lebensmittel wie Innereien, bestimmte Fischsorten, Hülsenfrüchte und Bier enthalten hohe Mengen an Purin. Ein übermäßiger Verzehr dieser Lebensmittel kann zu einem Anstieg des Harnsäurespiegels im Körper führen, was wiederum zu Gicht führen kann. Es ist wichtig, die Aufnahme von purinreichen Lebensmitteln zu kontrollieren, insbesondere bei Menschen, die anfällig für Gicht sind. **
Top-Angebote
Produkte zum Begriff A-Most-Malicious-Messenger:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dietz 952 MOST Sound Upgrade 2 KanalErmöglicht den Einbau eines zusätzlichen Verstärkers (2-Kanal) unter Beibehaltung des kompletten OEM-Systems von BMW, OPEL, MERCEDES, FORD u. a. mit MOST-Anschluss Nicht geeignet für MOST-Systeme mit Lichtleiteranbindung zum OEM-Verstärker Dietz 95259,00 €*Versand: 9,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Signal Messenger?
Der Signal Messenger funktioniert ähnlich wie andere Messaging-Apps, jedoch legt er einen besonderen Fokus auf Datenschutz und Sicherheit. Die App verwendet Ende-zu-Ende-Verschlüsselung, um sicherzustellen, dass nur Absender und Empfänger die Nachrichten lesen können. Zudem bietet Signal die Möglichkeit, Nachrichten automatisch nach einer bestimmten Zeit zu löschen. Die App erfordert keine Telefonnummer zur Registrierung, sondern kann auch mit einem Benutzernamen genutzt werden. Darüber hinaus bietet Signal auch die Möglichkeit, verschlüsselte Sprach- und Videoanrufe zu tätigen. **
-
Wie funktioniert der Signal Messenger?
Der Signal Messenger funktioniert ähnlich wie andere Messaging-Apps, jedoch legt er besonderen Wert auf Datenschutz und Sicherheit. Die Kommunikation wird Ende-zu-Ende verschlüsselt, was bedeutet, dass nur Absender und Empfänger die Nachrichten lesen können. Zudem bietet Signal die Möglichkeit, Nachrichten nach einer bestimmten Zeit automatisch zu löschen. Die App erfordert keine persönlichen Informationen zur Registrierung und speichert nur die nötigsten Daten auf den Servern. Durch diese Maßnahmen gewährleistet Signal einen hohen Schutz der Privatsphäre seiner Nutzer. **
-
Wie finanziert sich Signal Messenger?
Signal Messenger finanziert sich hauptsächlich durch Spenden von Nutzern und Unterstützern. Die App ist werbefrei und setzt auf Datenschutz, weshalb sie nicht durch den Verkauf von Nutzerdaten Geld verdient. Zudem gibt es die Möglichkeit, freiwillige Zahlungen zu leisten, um die Entwicklung der App zu unterstützen. Signal hat auch in der Vergangenheit Spenden von Stiftungen und Organisationen erhalten, die sich für Datenschutz und Privatsphäre einsetzen. **
-
Zeigt Signal Messenger nur Kontakte mit Signal an?
Ja, Signal Messenger zeigt nur Kontakte an, die ebenfalls Signal installiert und aktiviert haben. Wenn ein Kontakt Signal nicht nutzt, wird er nicht in der Kontaktliste des Signal Messengers angezeigt. **
Ähnliche Suchbegriffe für A-Most-Malicious-Messenger
-
Stückler, Karl: Cider, Most & ApfelweinCider, Most & Apfelwein , Selbst gemacht , Auto-Tuning & -Styling > Auto & Motorrad: Teile , Erscheinungsjahr: 20230515, Produktform: Leinen, Autoren: Stückler, Karl, Seitenzahl/Blattzahl: 152, Abbildungen: durchgehend farbig bebildert, Keyword: Apfelschaumwein; Apfelschaumwein Herstellung; Apfelschaumwein selber machen; Apfelwein Herstellung; Apfelwein selber machen; Appelwoi; Cider Herstellung; Cider Rezept; Cider selber machen; Cider selbst herstellen; Fruchtwein; Gärmost Herstellung; Gärmost selber machen; Most Hestellung; Most herstellen; Most selber machen; Most selbst herstellen; Obstwein; Zider Herstellung; Zider selber machen; Äppelwoi, Fachschema: Bier, Warengruppe: HC/Getränke, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 224, Breite: 171, Höhe: 13, Gewicht: 468, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Newhouse, Alana: The 100 Most Jewish FoodsThe 100 Most Jewish Foods , "Your gift giving problems are now over-just stock up on The 100Most Jewish Foods. . . . The appropriate gift for any occasion."-Jewish Book Council "[A] love letter-to food, family, faith and identity, and the deliciously tangled way they come together." -NPR's The SaltWith contributions from Ruth Reichl, Éric Ripert, Joan Nathan, Michael Solomonov, Dan Barber, Yotam Ottolenghi, Tom Colicchio, Maira Kalman, Melissa Clark, and many more!Tablet's list of the 100 most Jewish foods is not about the most popular Jewish foods, or the tastiest, or even the most enduring. It's a list of the most significant foods culturally and historically to the Jewish people, explored deeply with essays, recipes, stories, and context. Some of the dishes are no longer cooked at home, and some are not even dishes in the traditional sense (store-bought cereal and Stella D'oro cookies, for example). The entire list is up for debate, which is what makes this book so much fun. Many of the foods are delicious (such as babka and shakshuka). Others make us wonder how they've survived as long as they have (such as unhatched chicken eggs and jellied calves' feet). As expected, many Jewish (and now universal) favorites like matzo balls, pickles, cheesecake, blintzes, and chopped liver make the list. The recipes are global and represent all contingencies of the Jewish experience. Contributors include Ruth Reichl, Éric Ripert, Joan Nathan, Michael Solomonov, Dan Barber, Gail Simmons, Yotam Ottolenghi, Tom Colicchio, Amanda Hesser and Merrill Stubbs, Maira Kalman, Action Bronson, Daphne Merkin, Shalom Auslander, Dr. Ruth Westheimer, and Phil Rosenthal, among many others. Presented in a gifty package, The 100 Most Jewish Foods is the perfect book to dip into, quote from, cook from, and launch a spirited debate. , > , Erscheinungsjahr: 20190319, Produktform: Leinen, Autoren: Newhouse, Alana~Tablet, Seitenzahl/Blattzahl: 256, Themenüberschrift: COOKING / Regional & Cultural / Jewish & Kosher~COOKING / Holiday~COOKING / Reference, Fachschema: Cooking / Wine, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Artisan Publishers, Länge: 236, Breite: 164, Höhe: 22, Gewicht: 880, Produktform: Gebunden, Genre: Importe, Genre: Importe,20,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sicher ist der Messenger Signal?
Wie sicher ist der Messenger Signal? Signal gilt als einer der sichersten Messenger auf dem Markt. Die App verwendet Ende-zu-Ende-Verschlüsselung, um sicherzustellen, dass nur die Kommunikationspartner die Nachrichten lesen können. Signal speichert auch nur sehr begrenzte Metadaten über die Nutzer und hat eine starke Datenschutzrichtlinie. Darüber hinaus ist Signal eine Open-Source-Plattform, was bedeutet, dass der Quellcode von unabhängigen Experten überprüft werden kann, um Sicherheitslücken zu identifizieren und zu beheben. Insgesamt wird Signal von vielen Sicherheitsexperten als vertrauenswürdige und sichere Messaging-Plattform empfohlen. **
-
Wie sicher ist der Signal Messenger?
Der Signal Messenger gilt als einer der sichersten Messaging-Apps auf dem Markt. Die App verwendet Ende-zu-Ende-Verschlüsselung, um sicherzustellen, dass nur die Kommunikationspartner die Nachrichten lesen können. Signal speichert auch nur die nötigsten Metadaten und hat eine Open-Source-Struktur, die es unabhängigen Sicherheitsprüfungen ermöglicht. Darüber hinaus bietet Signal Funktionen wie Selbstzerstörung von Nachrichten und verifizierte Kontakte, um die Sicherheit der Nutzer zu gewährleisten. Trotzdem ist es wichtig zu beachten, dass keine App zu 100 % sicher ist und es immer potenzielle Sicherheitsrisiken geben kann. **
-
Wie entsteht most?
Most entsteht durch das Pressen von frischem Obst, wie Äpfeln oder Trauben, um den Saft herauszubekommen. Dieser Saft wird dann fermentiert, indem Hefe hinzugefügt wird, um den Zucker im Saft in Alkohol umzuwandeln. Während des Gärungsprozesses entsteht Kohlendioxid, das entweichen kann. Nach der Fermentation wird der Most oft gefiltert und kann dann entweder direkt getrunken oder weiterverarbeitet werden, um beispielsweise zu Wein oder Apfelwein zu werden. **
-
Hat Most Purine?
Hat Most Purine? Purine ist eine organische Verbindung, die in vielen Lebensmitteln vorkommt und beim Abbau zu Harnsäure führen kann. Lebensmittel wie Innereien, bestimmte Fischsorten, Hülsenfrüchte und Bier enthalten hohe Mengen an Purin. Ein übermäßiger Verzehr dieser Lebensmittel kann zu einem Anstieg des Harnsäurespiegels im Körper führen, was wiederum zu Gicht führen kann. Es ist wichtig, die Aufnahme von purinreichen Lebensmitteln zu kontrollieren, insbesondere bei Menschen, die anfällig für Gicht sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.